「社員が無料のAIに顧客情報を入れていないか不安だ」
「AIを禁止すべきか許可すべきか、社内で決めきれない」
シャドーAIは一律に禁止するより、利用の実態をつかみ、安全なAI環境とルールを用意するほうが防げます。まずは自社でどこまでAIが使われているかを、一緒に確かめていきましょう。
ChatGPTでは足りない、現場が変わる業務AI活用
CONTENTS
シャドーAIとは?シャドーITとの違い
シャドーAIとは、会社が許可していないAIサービスを、従業員が業務に使っている状態です。無料版の生成AIに個人アカウントでログインし、社内の資料を貼り付けて要約させる使い方が代表例です。
| 項目 | 詳細 |
|---|---|
| 1. シャドーAIの具体例 | 生成AIのほか、コード生成・文字起こし・音声入力のツールも当てはまる |
| 2. シャドーITとの違い | 入力するだけで情報が社外に出て、回答が誤っている恐れもある |
| 3. シャドーAIの利用実態 | 生成AIを使う社員の半数超が、許可のないAIを使った経験がある |
| 4. シャドーAIの発生原因 | 個人の便利さに、会社のルールと道具の用意が追いついていない |
1. シャドーAIの具体例
文章を作る生成AIだけでなく、コード生成AIや文字起こし、音声入力のツールも当てはまります。どれも、入力したデータが提供会社のサーバーに送られる点は同じで、学習や機能の改善に使われることがあります。
| カテゴリ | シャドーAIのリスク例 |
|---|---|
| 生成AI | 顧客情報や未発表の企画書を要約させ、入力したデータが学習に使われて社外に漏れる |
| プログラムコード生成AI | 自社のソースコードを読み込ませてバグを直させ、非公開のコードがAIの学習に使われる |
| AI文字起こしツール | 社外秘の会議の録音から議事録を作り、機密性の高い音声が第三者のサーバーに残る |
| AI音声入力ツール | 機密を含む文章を私用スマホの音声入力で作り、音声データがサービスの改善に使われる |
2. シャドーITとの違い
シャドーAIは、会社が許可していない機器やサービスを業務に使うシャドーITの一種です。違いは、情報を入力するだけで社外に出てしまう点と、AIの回答そのものが誤っている恐れがある点にあります。
| 項目 | シャドーIT | シャドーAI |
|---|---|---|
| 対象 | 許可のない端末・アプリ・クラウドストレージ | 許可のないAIサービス、業務SaaSに後から加わったAI機能 |
| 情報が漏れる経路 | ファイルの共有設定のミス、端末の紛失 | 入力した文章やファイルが提供会社に送られ、保存や学習に使われる |
| 出力の問題 | ツールが内容を作らないため起きにくい | 誤った回答や他者の著作物に似た生成物を、確かめずに使ってしまう |
| 見つけやすさ | インストール履歴や通信先で見つけやすい | ブラウザや私用スマホだけで使えるため見つけにくい |
3. シャドーAIの利用実態
総務省の令和7年版情報通信白書によると、日本企業の55.2%が何らかの業務で生成AIを使っています。一方で、導入の懸念には「社内情報の漏えい等のセキュリティリスク」が2番目に多く挙がり、不安を抱えたまま活用方針を決めきれていない企業も目立ちます。
| 調査対象 | 主な実態 |
|---|---|
| 企業全体 | 55.2%が何らかの業務で生成AIを使っている(2024年度調査) |
| 中小企業 | 約半数が、生成AIの活用方針を「明確に定めていない」と答えている |
| 従業員 | 生成AIを業務で使う会社員の53.4%が、許可のないAIを使った経験がある。そのうち10.4%は、入力したのが機密情報だったと答えている(2024年9月調査) |
※ 総務省「令和7年版情報通信白書 業務におけるAI利用の状況」2025年7月8日
※ コーレ株式会社「【シャドーAIの実態が明らかに】会社が許可していない生成AIを業務で利用したことがある方は半数以上!業務で利用する際のリスクとは?」2024年10月17日
4. シャドーAIの発生原因
AIを使えば、資料づくりやコードを書く時間を大きく減らせます。ところが、会社のルールや法人向けツールの用意が遅れていると、社員は自分の判断で無料のツールを使い始めます。
| 視点 | 理由と背景 |
|---|---|
| 従業員側の動機 | 資料作成やコード生成にかかる時間を減らしたい |
| 企業側の状況 | ガイドラインの策定や法人向けツールの導入が遅れている |
| 結論(原因) | 個人の便利さと組織のルールのずれが原因になる |
「AIを入れたのに変わらない」から脱する
プロワン式・業務AI活用法を完全公開
AI OCR・AIアシスタント・AI分析の3機能で、現場・営業・経営の判断を速くする方法を3社の実例とともに12ページに凝縮しました。
フォーム入力1分・即ダウンロード可
シャドーAIがもたらす5大リスク
シャドーAIの怖さは、1度流出したデータを取り戻せない点にあります。社員が「便利だから」と悪気なく使い始めたツールが、会社を揺るがすセキュリティ事故につながることもあります。とくに注意したいリスクは次の5つです。
| リスク | 詳細 | 想定される影響 |
|---|---|---|
| 1. 機密情報・個人情報の漏洩 | 生成AIに入力したデータが学習に利用され、外部に流出する可能性がある | 顧客情報・開発データ・財務情報などの流出、信用失墜、損害賠償 |
| 2. コンプライアンス違反 | 個人情報保護法やGDPR、業界規制、NDAに抵触する恐れがある | 損害賠償請求や取引停止の可能性 |
| 3. 著作権・知的財産権の侵害 | AI生成物が既存著作物に酷似、または自社の知財がAI学習データに混入する | 著作権侵害の訴え、競合への技術情報の流出 |
| 4. ハルシネーションによる業務品質低下 | AIが事実に基づかない情報を生成し、それを検証せず業務に使用してしまう | 誤った意思決定、顧客への誤情報提供、企業イメージの損失 |
| 5. セキュリティ脆弱性の増大 | 未管理のAIツールがサイバー攻撃の入口となる、データの取り扱いが不透明 | マルウェア感染、不正アクセス、データの第三者利用 |
リスクは調査の数字にも表れています。IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて入りました。
IBMが情報漏えいを経験した世界の600組織を調べた2025年の報告では、5組織に1つがシャドーAIによる漏えいを報告しています。シャドーAIの多い組織は、少ない組織より漏えいの被害額が平均67万ドル高くなりました。
※ IPA「プレス発表『情報セキュリティ10大脅威 2026』を決定」2026年1月29日
※ IBM「IBM Report: 13% Of Organizations Reported Breaches Of AI Models Or Applications, 97% Of Which Reported Lacking Proper AI Access Controls」2025年7月30日
シャドーAI浸透度チェック
自社のシャドーAIリスクは、次の10項目で確かめられます。当てはまる項目が多いほど、リスクが高い状態です。
社員が独自にAIを利用するシャドーAIのリスクを可視化します
※ 実際の状況は条件によって異なる場合があります。本診断結果はあくまでも目安としてご利用ください。
シャドーAIによる情報漏えいの事例
1. 社員が社内のソースコードを入力した
2023年4月、韓国のサムスン電子で、社員が社内のソースコードなどをChatGPTにアップロードしていたことがわかりました。同社は翌月、会社の端末と社内ネットワークでの生成AIの利用を一時的に禁止しています。
禁止は、安全に使える環境を整えるまでのつなぎの措置と説明されました。使い方のルールと道具を決める前に現場で使い始めると、業務のための入力がそのまま社外への流出になります。
※ Bloomberg「Samsung Bans ChatGPT, Google Bard, Other Generative AI Use by Staff After Leak」2023年5月2日
※ TechCrunch「Samsung bans use of generative AI tools like ChatGPT after April internal data leak」2023年5月2日
2. AIサービスから会話履歴が見えていた
2025年1月、中国のAI企業DeepSeekのデータベースが、認証なしで外部から見られる状態だったと、セキュリティ企業のWizが公表しました。利用者のチャット履歴や秘密鍵を含む、100万行を超えるログが見える状態で、通知を受けた同社はすぐに公開を止めています。
AIに入力した内容は、提供会社の管理体制に預けることになります。会社として審査していないサービスでは、こうした事故が起きても、何が漏れたかを把握できません。
安全なAI環境を整えた企業の事例2選
CASE1. 社外に流出しない専用AIが1日1万2000件ほど使われるように
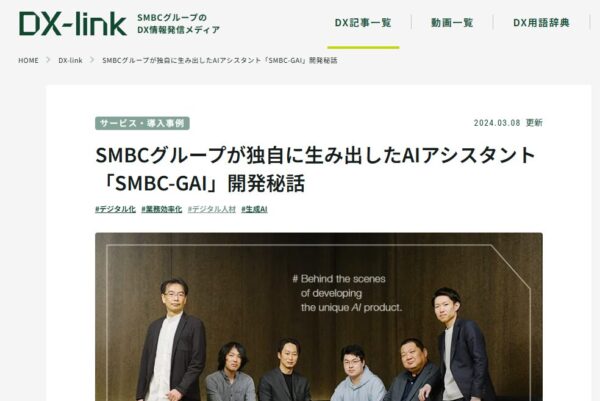
SMBC-GAIの1日の利用件数
2秒に1回使われています
導入後の変化
今回開発・導入を進めたSMBC-GAIもガイドラインを整備し、SMBCグループ専用環境上で動作するチャットツールとして、情報が社外に流出しないプロトタイプを構築し、社内従業員のみが利用できる形で活用を始めました……7月のリリース当初は1日6000件ほどでしたが、徐々に広まっていって現在は倍の1万2000件ほどに。
システム統括部 副部長 植村征広様
現場で起きた主な出来事
- 専門用語の検索やメールの下地作り、文章の要約や翻訳、プログラミング言語のソースコードの生成など、あらゆる業務で活用しており、生産性向上に寄与している
- AIの回答については個人個人がしっかりと判断するようルールにも明記した上で、社内の通達や研修動画、マニュアルでの徹底を行っている
- 開発自体は数日で済ませ、残りの3カ月半をルールづくりに費やした
※ 株式会社三井住友銀行「SMBCグループが独自に生み出したAIアシスタント『SMBC-GAI』開発秘話」2024年3月8日
CASE2. 約300人の試験導入で、1人あたり年170時間の削減効果を確認
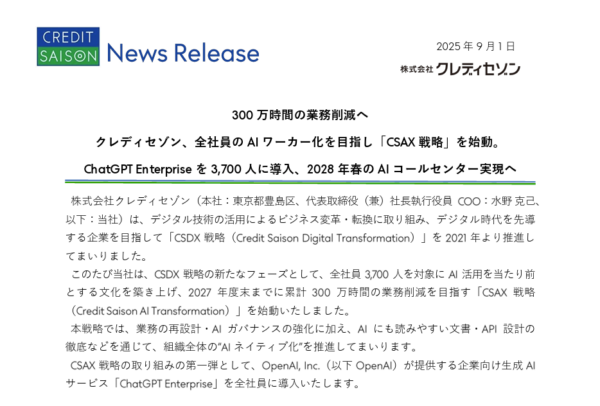
導入後の変化
2025年6月から8月にかけて、OpenAIの全面サポートのもと、社長以下全役員を含む約300人を対象にChatGPT Enterpriseのパイロット導入を実施しました。業務への効果検証を行った結果、参加社員一人あたり年間170時間の業務削減効果が見込めることを確認いたしました。
株式会社クレディセゾン
現場で起きた主な出来事
- この成果を受け、同年9月より全社員を対象にChatGPT Enterpriseを導入
※ 株式会社クレディセゾン「300万時間の業務削減へ クレディセゾン、全社員のAIワーカー化を目指し『CSAX戦略』を始動」2025年9月1日
シャドーAI対策を始める3ステップ
STEP1. AIの利用実態を可視化する
現状をつかまないまま、対策は打てません。次の方法で実態を調べ、部門・ツール・使い道・扱うデータごとに整理します。危ない使い方から順に手を付けると、限られた人手でも進められます。
| 調査の方法 | 詳細 |
|---|---|
| 匿名アンケート | 「どのAIツールを使っているか」「どの業務で使っているか」を調査する |
| 部門別ヒアリング | 営業・開発・総務など、部門ごとの業務特性に応じた実態を聞き取る |
| ログ解析 | プロキシサーバーやファイアウォールのログから、アクセス先のAIサービスを確認する |
| 外部連携の確認 | Google・Microsoftの管理画面で、社員の業務アカウントに連携を許可したAIツールを洗い出す |
| 端末の確認 | 会社の端末に入っているAIアプリやブラウザの拡張機能を一覧にする |
| 業務SaaSの確認 | 使っている業務SaaSに後から加わったAI機能と、その設定を確かめる |
STEP2. AIガイドラインを策定する
実態がわかったら、AIの利用ガイドラインを作ります。守られないルールにしないため、禁止と許可の範囲を具体例で示します。情報を「公開情報」「社内限」「極秘」などに分け、それぞれAIに入れてよいかを表にすると、社員が迷わず判断できます。
| 抽象的な表現 | 具体的な表現 |
|---|---|
| 機密情報の入力禁止 | 顧客名、電話番号、未公開のプレスリリース、ソースコードは入力を禁止する |
| 業務利用の許可範囲 | 一般的なビジネスメールの推敲、公開情報の要約は許可する |
ツールは「許可」「条件付きで許可」「禁止」の3段階に分けて一覧にすると、社員が判断に迷いません。項目の抜けは、総務省と経済産業省の「AI事業者ガイドライン(第1.2版)」に付いているチェックリストで確かめられます。
※ 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」2026年3月31日
STEP3. セキュリティツールを導入する
ガイドラインや教育だけでは、意図しない利用を防ぎきれません。ルールを補うために、セキュリティツールの導入を検討します。費用はかかりますが、情報漏えいが起きたときの損害と比べて判断します。
| ツール | 機能 | 活用例 |
|---|---|---|
| CASB | クラウドサービスの利用状況を可視化・制御 | 未許可のAIサービスへのアクセスをブロック、または警告を表示する |
| SWG | Webトラフィックを監視・制御 | 特定のAIサイトへのアクセスを制限、利用ログを記録する |
| DLP | 機密情報の外部送信を検知・遮断 | 特定パターンを含むデータの送信をブロックする |
安全に使えるおすすめの法人向けAIツール
1. 法人向けAIチャット
メール作成、企画書のたたき台、議事録の要約、アイデア出しなど、最も幅広い業務で使われます。社員が最も手軽に使い始めるため、最初に法人プランを用意したい分野です。
単体で使う高性能なAIを求めるなら、ChatGPT EnterpriseやClaude Enterpriseが選択肢になります。既存のオフィスツールとの連携を重視するなら、Gemini for WorkspaceやMicrosoft 365 Copilotが効率的です。
| ツール | 機能 | セキュリティ |
|---|---|---|
| ChatGPT Enterprise | 高精度な文章生成、幅広い業務に対応 | 入力データは学習に不使用、SOC2準拠、SSO対応 |
| Claude Enterprise | 長文処理に強い、丁寧な出力 | 入力データは学習に不使用、企業向けセキュリティ |
| Google Gemini for Workspace | Gmail・ドキュメントと連携 | Google Workspaceのデータ保護ポリシー適用 |
| Microsoft 365 Copilot | Word・Excel・Teamsと連携 | Microsoft 365のセキュリティ基盤上で動作 |
※ 2026年9月時点
2. 法人向け開発支援AIエージェント
開発部門でのシャドーAI利用は、自社のソースコード漏洩に直結します。エンジニアは作業を速めるためにAIツールを積極的に使うため、安全な環境を早めに整える必要があります。開発チームには、機能の限られた無料プランではなく有償のプランを支給します。
| ツール | 機能 | セキュリティ |
|---|---|---|
| GitHub Copilot Business | コード補完、関数生成、チャット、組織的な開発支援に強み | ビジネスプランならコードは学習に不使用、SOC2準拠 |
| Claude Code | ターミナル上で動作、コード生成・修正・リファクタリング、複数ファイル横断編集 | SOC 2 Type 2準拠、EnterpriseやTeamプランでZDR対応、コマンド実行前に承認が必要 |
| Google Antigravity | VS CodeベースのエージェントファーストIDE、計画→実装→検証を自律実行 | 入力データの扱いを利用規約で確かめてから使う |
| Amazon Q Developer | AWS特化のサポート、インシデント調査、脆弱性検出、レガシーコードのアップグレード | 有料プランならコードは学習に不使用 |
※ 2026年9月時点
3. 法人向け議事録・文字起こしAI
会議の録音データには、戦略、人事、顧客情報など機密性の高い内容が含まれることが多く、シャドーAIの中でもリスクが高い領域です。「便利だから」と個人向け無料ツールを使うケースも多いため、法人契約ツールの標準化が急務です。
すでにMicrosoft Teamsを利用している企業であれば、Teams Premiumへのアップグレードが最もスムーズな選択肢です。
| ツール | 機能 | セキュリティ |
|---|---|---|
| Notta Business | リアルタイム文字起こし、多言語対応 | 法人向けセキュリティ、データ暗号化 |
| LINE WORKS AiNote | 日本語認識精度が高い | 国内データセンター、企業向け管理機能 |
| Microsoft Teams Premium | Teams会議の自動文字起こし・要約 | Microsoft 365のセキュリティ基盤 |
※ 2026年9月時点
4. 法人向け翻訳AIツール
グローバル展開している企業では、翻訳ツールの法人契約を全社の標準にすると、リスクを抑えられます。
| ツール | 機能 | セキュリティ |
|---|---|---|
| みらい翻訳 | 日本語に強い、専門用語対応 | 国内サーバー運用、データ二次利用なし、官公庁導入実績あり |
| DeepL Pro | 高精度な翻訳、自然な表現 | テキストはサーバーに保存されない、ISO27001認証 |
※ 2026年9月時点
シャドーAIでよくある質問
── セキュリティリスクが高いのでAIを禁止にしたい

「禁止」と「管理したうえで許可」の2つのやり方を比べた図です。一律に禁止すると私物端末での利用を招き、かえってリスクが高まります。安全に使える環境を整え、利用状況を見える状態にするほうが、リスクを抑えられます。
── 私用スマホでのAIの隠れ利用を防ぐには?
個人のスマートフォンを取り上げることはできません。MDM(モバイルデバイス管理)ツールで社内Wi-Fiへの私物端末接続を制御する方法がありますが、4G・5G回線を使われると限界があります。効果があるのは会社が用意したAIのほうが便利で高機能であるという状況を作ることです。
効果的なAI環境
- 無料版より高性能な法人プランを提供
- 社内データを安全に参照できるRAG環境を構築
- 申請不要ですぐ使える手軽さを確保
── 従業員へのAI教育はどのように進めれば?
ガイドラインを配るだけでは、使い方は変わりません。研修を続け、迷ったときに気軽に相談できる窓口を用意します。社員を監視の対象でなく、一緒にリスクを管理する仲間として扱います。
効果的な教育施策
- 全従業員対象の研修を年1〜2回実施
- 他社の情報漏洩事例や社内のヒヤリハット事例を具体的に共有
- 迷ったときの相談窓口を設置